0–12 måneder: NIS2 sjekkliste for norske transportbedrifter
NIS2 omfatter i praksis transportsektoren og de fleste mellomstore og store norske transport- og logistikkbedrifter må forberede seg nå, ikke når loven trer i kraft. Første steg er å kartlegge hvilke systemer, leverandører og funksjoner som er kritiske for driften. Andre steg er å forankre ansvaret hos ledelsen, ikke bare hos IT-avdelingen.
Kort oppsummert:
- Norske transport- og logistikkbedrifter må straks kartlegge kritiske systemer og ansvarsområder for å imøtekomme kravene i NIS2, før loven trer i kraft.
- Regelverket krever risikovurdering, hendelseshåndtering, leverandørkontroll, og styring av informasjonssikkerhet, med konkrete krav til blant annet kryptering og flerfaktorautentisering.
- Arbeidet bør starte umiddelbart med en trinnvis plan som inkluderer kartlegging, etablering av ledelsesforankret styringssystem og tekniske sikkerhetstiltak innen 12 måneder.
- Multimodale aktører må håndtere flere transportformer og risikoer separat, og dokumentere alle tiltak og risikoer systematisk for revisjoner og rapportering.
- Det anbefales å bruke konkrete verktøy som FleetVakt for å sikre sporbarhet og dokumentasjon av kritiske hendelser, noe som forenkler kravoppfyllelse og revisjonsprosess.
Innholdsfortegnelse
- Hvem i transportsektoren omfattes av NIS2?
- De viktigste kravene i NIS2 for transportaktører
- Hva er status for NIS2 i Norge, og hvordan påvirker digitalsikkerhetsloven transportbedrifter?
- Trinnvis fremdriftsplan for etterlevelse av NIS2 i transportsektoren
- Hvordan kan skiftkontroll og skadedokumentasjon støtte NIS2-etterlevelse?
- Ledelsens ansvar: hva bør styret prioritere først?
- En god løsning gir deg dokumentasjonen NIS2 forventer
- Kilder
Hvem i transportsektoren omfattes av NIS2?
Transport er én av de kritiske sektorene som er eksplisitt nevnt i NIS2-direktivets Annex I, sektor 2, og en klar forståelse av nøkkelbegreper i transport og logistikk finnes i Słownik pojęć transportu morskiego, spedycji i logistyki | MAG. Det betyr at store deler av verdikjeden i norsk transport og logistikk kan bli omfattet, ikke bare de store, kjente aktørene.
Undersektorene som dekkes inkluderer:
- Lufttransport: flyselskaper, flyplasser og trafikkstyring
- Jernbanetransport: infrastrukturforvaltere og togoperatører
- Sjøtransport: rederier, havner og terminaloperatører
- Veitransport: intelligente transportsystemer (ITS) og visse logistikkoperatører
- Terminaler og multimodale knutepunkter der gods eller passasjerer flyttes mellom transportformer
NIS2 deler virksomheter i «essensielle» og «viktige» enheter. Skillet avhenger av størrelse, omsetning og hvor kritisk funksjonen er for samfunnet. En stor flyplassoperatør havner typisk i den strengeste kategorien, mens en mellomstor logistikkbedrift ofte klassifiseres som «viktig» med noe mindre omfattende krav, men fortsatt reell rapporteringsplikt.
Multimodale aktører, altså bedrifter som opererer på tvers av flere transportformer, møter en særlig utfordring: de kan rammes av krav fra flere undersektorer samtidig. En logistikkonsern med både lastbiler og havneterminal må derfor kartlegge eksponeringen separat for hver del av virksomheten.
De viktigste kravene i NIS2 for transportaktører
Kjernen i regelverket ligger i artikkel 21, som lister minimumstiltak alle omfattede virksomheter må ha på plass. For transportbedrifter, som ofte drifter en blanding av IT-systemer og operasjonell teknologi (OT) som signalanlegg, AIS og trafikkstyring, blir dette en øvelse i å bygge bro mellom to helt forskjellige verdener.
De sentrale kravene i artikkel 21(2) omfatter:
- Risikovurdering og styringssystem for informasjonssikkerhet
- Håndtering av hendelser, inkludert planer for gjenoppretting
- Sikkerhet i leverandørkjeden, med krav som må videreføres til underleverandører
- Sikkerhet ved anskaffelse, utvikling og drift av systemer
- Retningslinjer for å vurdere effekten av sikkerhetstiltak
- Grunnleggende cyberhygiene og opplæring av ansatte
- Kryptering der det er relevant
- Personellsikkerhet, tilgangsstyring og aktivaforvaltning
- Bruk av flerfaktorautentisering (MFA) eller tilsvarende løsninger for kritisk tilgang
For OT-miljøer betyr dette i praksis segmentering mellom driftsnett og kontornett, kontinuerlig overvåkning av trafikk mot kritiske systemer, og fysisk sikring av utstyr som signalanlegg og trafikkstyringssentraler. Sektorspesifikke rammeverk som EASAs Part-IS for luftfart og IMOs retningslinjer for sjøfart dekker mye av grunnarbeidet, men de tetter ikke alle hullene NIS2 krever, særlig innen kryptering og MFA på eldre OT-utstyr. Standarder som ISO 27001 og IEC 62443 brukes ofte til å lukke nettopp disse gapene.
Profftips: Lag et eget vedlegg i risikodokumentasjonen som lister hvilket artikkel 21-tiltak som gjelder for hver enkelt OT-komponent, som ECDIS, AIS eller signalanlegg. Det gjør revisjoner raskere og synliggjør raskt hvor de tekniske hullene faktisk ligger.
Hva er status for NIS2 i Norge, og hvordan påvirker digitalsikkerhetsloven transportbedrifter?
Digitalsikkerhetsloven gjelder allerede i Norge og dekker deler av det samme området som NIS2, men med et snevrere nedslagsfelt og mindre detaljerte krav til leverandørstyring. NIS2 må innlemmes i norsk rett gjennom EØS-avtalen, og den prosessen er i gang, men den er ikke ferdig.
Det betyr ikke at norske transportbedrifter kan vente. Flere praktiske forhold gjør at arbeidet bør starte allerede nå:
- Kunder og oppdragsgivere i EU stiller allerede NIS2-krav i kontrakter, også til norske underleverandører
- Terskelen for hvem som omfattes senkes betydelig sammenlignet med dagens regelverk
- Tiltak som allerede er gjort for digitalsikkerhetsloven er relevante, men NIS2 krever tydeligere lederansvar og strengere oppfølging av leverandørkjeden
- Virksomheter som venter til lovteksten er endelig, risikerer å måtte gjøre alt arbeidet på kort tid
Den som starter kartleggingen nå, unngår tidsklemma som kommer når fristene endelig er satt.
Trinnvis fremdriftsplan for etterlevelse av NIS2 i transportsektoren
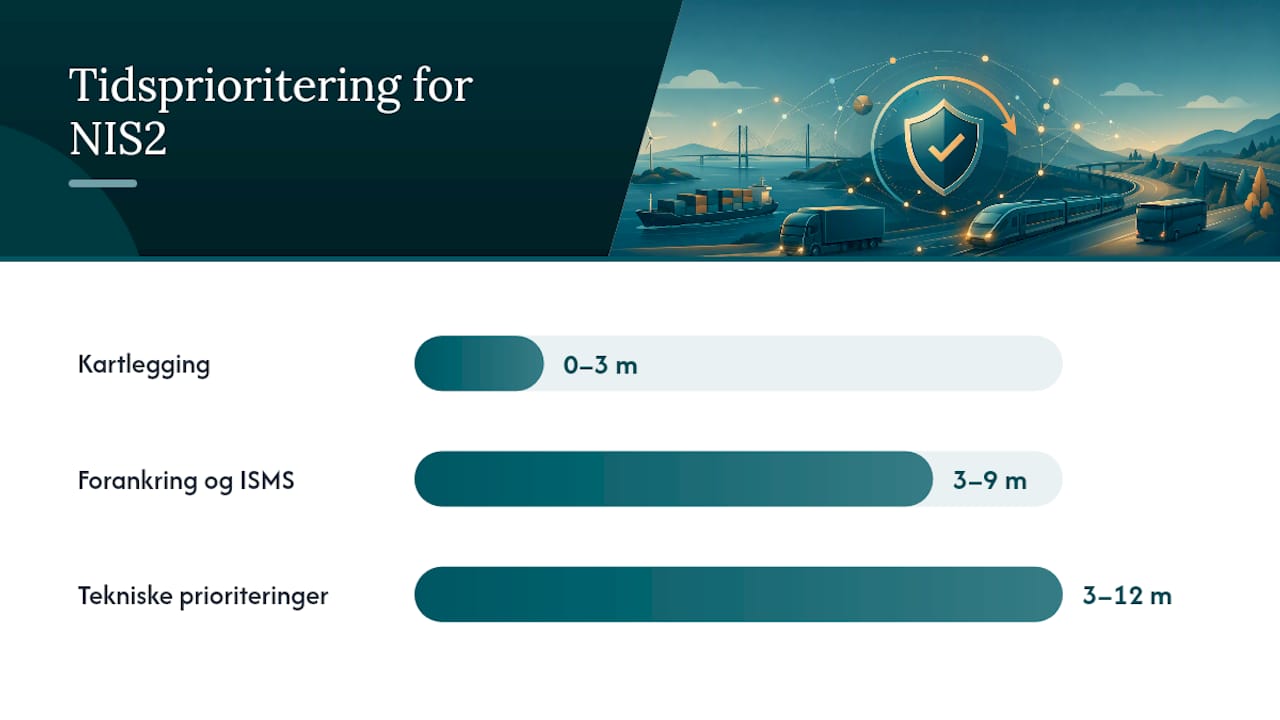
Å møte NIS2-kravene handler ikke om et enkelt IT-prosjekt, men om en løpende prosess som strekker seg over minst tolv måneder for de fleste transportbedrifter. Planen under er ment som en realistisk rekkefølge, ikke en liste du kan gjøre parallelt over en helg.
- 0 til 3 måneder, kartlegging: identifiser kritiske systemer, dataflyt og alle leverandører med tilgang til driftskritiske funksjoner. Dette inkluderer OT-utstyr som ofte glemmes i en ren IT-inventering.
- 3 til 9 måneder, forankring og styringssystem: etabler et ledelsesforankret rammeverk for informasjonssikkerhet (ISMS), med klart definert ansvar, policyer og et risikoregister som oppdateres løpende.
- 3 til 12 måneder, tekniske prioriteringer: innfør nettverkssegmentering, MFA på kritisk tilgang, sentralisert logging og gjennomfør øvelser på hendelsesrespons.
- Løpende, leverandørstyring: bygg NIS2-krav inn i nye kontrakter og revider eksisterende avtaler ved fornyelse, med krav om innsyn og rapportering fra underleverandører.
For multimodale aktører, altså bedrifter som opererer flere transportformer, er én samlet ISMS med tydelig definerte delområder mer effektivt enn å kjøre separate prosjekter for hver transportgren. Det sparer tid og gir ledelsen et samlet risikobilde å styre etter.
Der et teknisk tiltak, som kryptering på gammelt OT-utstyr, rett og slett ikke er mulig å gjennomføre umiddelbart, må virksomheten dokumentere en kompenserende kontroll. Dette gir både revisjonsbevis og operasjonell handlefrihet mens en permanent løsning planlegges. Kommisjonens gjennomføringsforordning definerer dessuten konkret hva som regnes som en vesentlig hendelse, blant annet økonomisk tap over en betydelig terskel eller en høy prosentandel av omsetningen, og tillater at flere mindre hendelser samlet vurderes som vesentlige.
Hvordan kan skiftkontroll og skadedokumentasjon støtte NIS2-etterlevelse?
NIS2 stiller krav om at hendelser skal kunne rapporteres, spores og dokumenteres. For en flåteeier betyr det at du må kunne vise nøyaktig hva som skjedde, når det skjedde, og hvem som var involvert, uten å lete gjennom løse tråder i en chattegruppe.
Et system som tar bilde av kjøretøyet ved hvert skift, verifiserer riktig kjøretøy med skiltgjenkjenning og lagrer alt tidsstemplet på ett sted, bidrar til nettopp dette:
- Sporbarhet: du vet hvilket kjøretøy, hvilken sjåfør og hvilket tidspunkt en skade eller avvik oppstod
- Redusert administrativt arbeid ved hendelser, fordi dokumentasjonen allerede finnes og ikke må rekonstrueres etterpå
- En samlet skadehistorikk som gjør det enklere å vise gjenoppretting og respons ved en revisjon
Et slikt verktøy dekker ikke hele NIS2-behovet. Det erstatter ikke et fullstendig styringssystem for informasjonssikkerhet eller juridisk rådgivning, men det løser en konkret dokumentasjonsutfordring som ellers tar mye tid å håndtere manuelt.
Ledelsens ansvar: hva bør styret prioritere først?
Styret må forstå at NIS2 ikke er noe IT-avdelingen kan løse alene. Loven plasserer ansvaret hos ledelsen, og det skal kunne dokumenteres at beslutninger om sikkerhetstiltak faktisk er tatt på riktig nivå.
Den mest effektive snarveien er ikke det tyngste tekniske prosjektet. Det er å stramme opp dokumentasjon og leverandørdialog raskt, fordi det reduserer eksponeringen uten store investeringer. Sett deretter en fast rytme for revisjon og øvelser, slik at etterlevelsen ikke blir en engangsøvelse foran en revisjon, men en driftsrutine.
— Sejad
En god løsning gir deg dokumentasjonen NIS2 forventer
Mens store deler av NIS2-arbeidet handler om policyer og risikoregistre, handler noe av det også om noe langt mer konkret: kan du bevise hva som skjedde med et kjøretøy, og når? Det er nettopp her mange transportbedrifter i dag lener seg på uformelle løsninger som WhatsApp-grupper, som gir null sporbarhet og ingen strukturert historikk å vise til ved en revisjon.
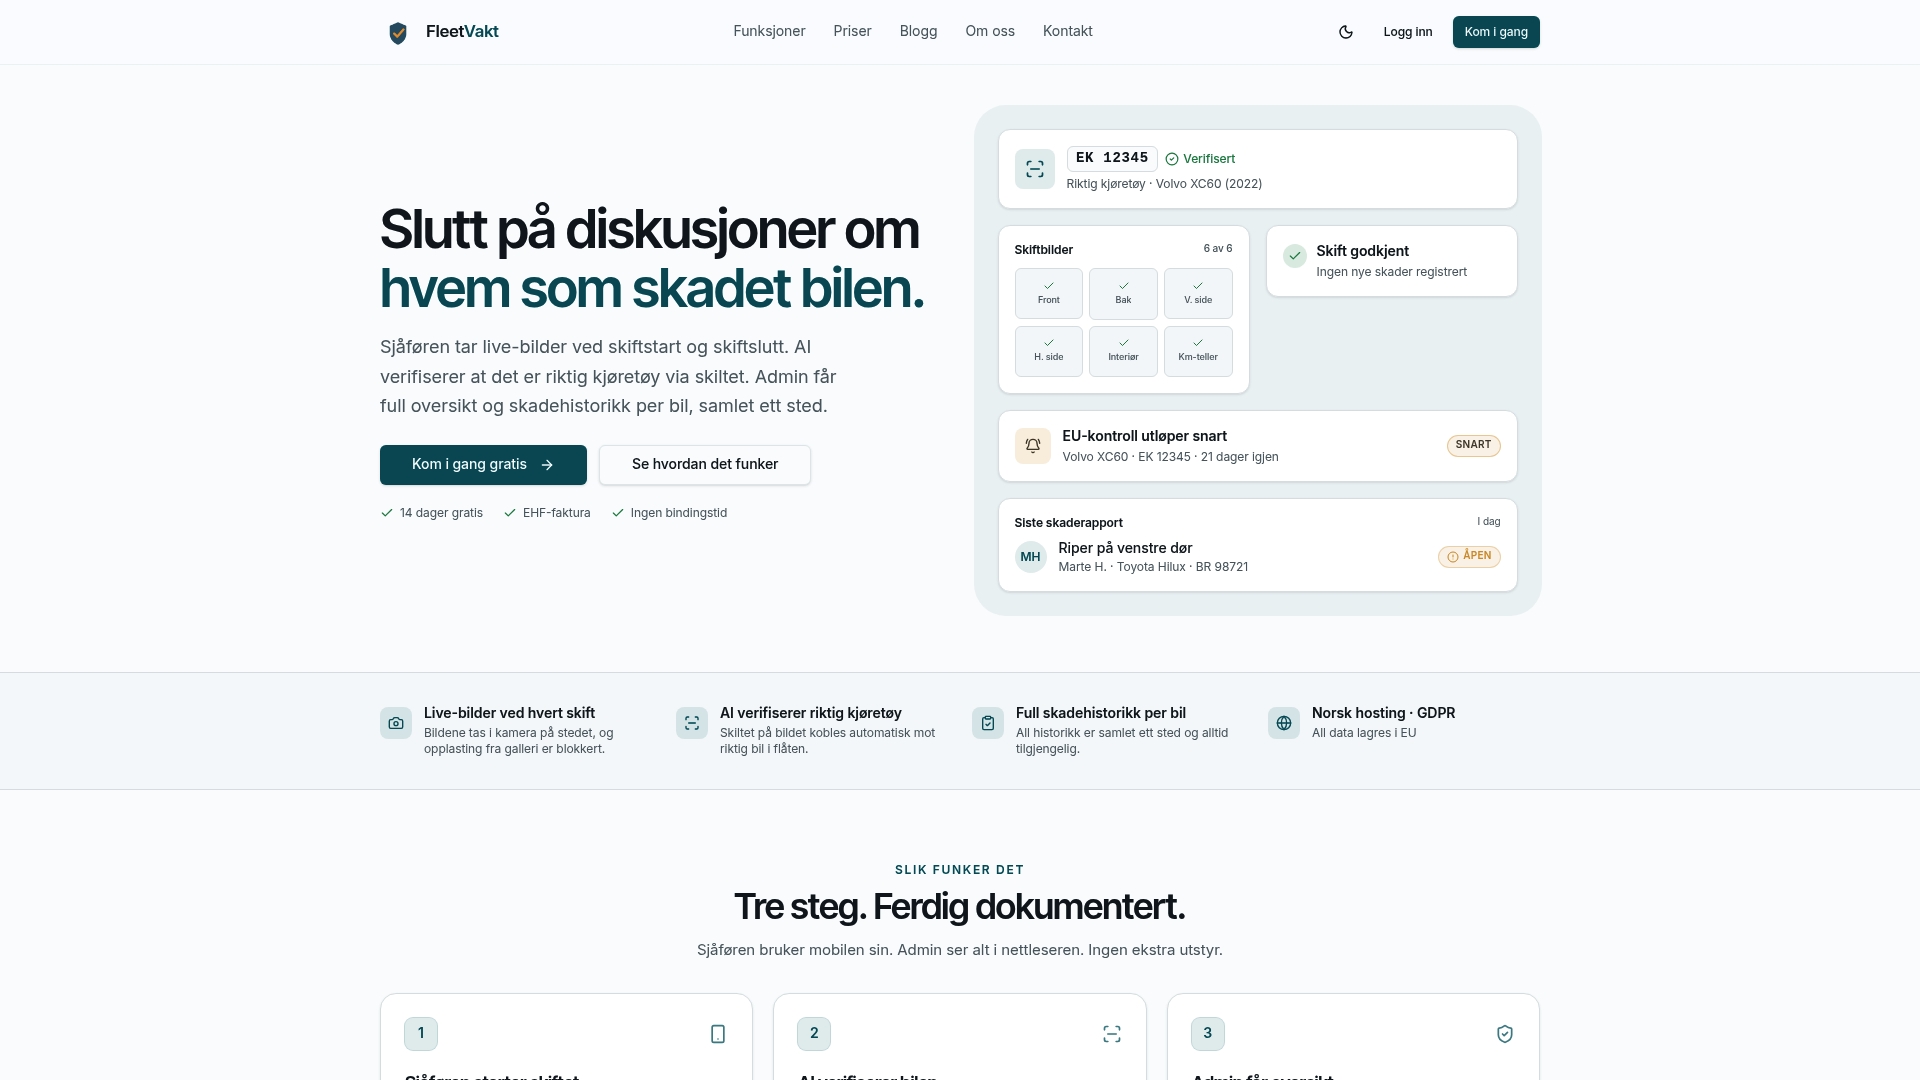
FleetVakt løser dette konkret: sjåføren tar bilde av kjøretøyet ved skiftstart og skiftslutt, skiltgjenkjenning verifiserer at det er riktig bil, og AI kontrollerer bildene automatisk. Alt lagres tidsstemplet, samlet og søkbart, med norsk hosting og personvernrutiner bygget for GDPR. Det gir deg nøyaktig den sporbarheten NIS2 forventer ved en hendelse, uten at du må lete gjennom løse chattetråder for å rekonstruere hva som faktisk skjedde. Se hvordan prisene skalerer med flåten din på FleetVakts prisside, eller test løsningen selv og se hvor mye tid dokumentasjonen sparer allerede fra første skift.
This article is general information, not a substitute for advice from a qualified lawyer. Consult a qualified legal professional about your own circumstances before acting on anything here.
Kilder
- Directive (EU) 2022/2555 (NIS2) — eur-lex
- ENISA: Cybersecurity of critical sectors — transport
- Regjeringen: NIS2-direktivet (EØS-relevant notat)
- NetNordic: Digitalsikkerhetsloven vs NIS2 — forskjellene