Internkontroll for personvern: slik bygger du systemet i praksis
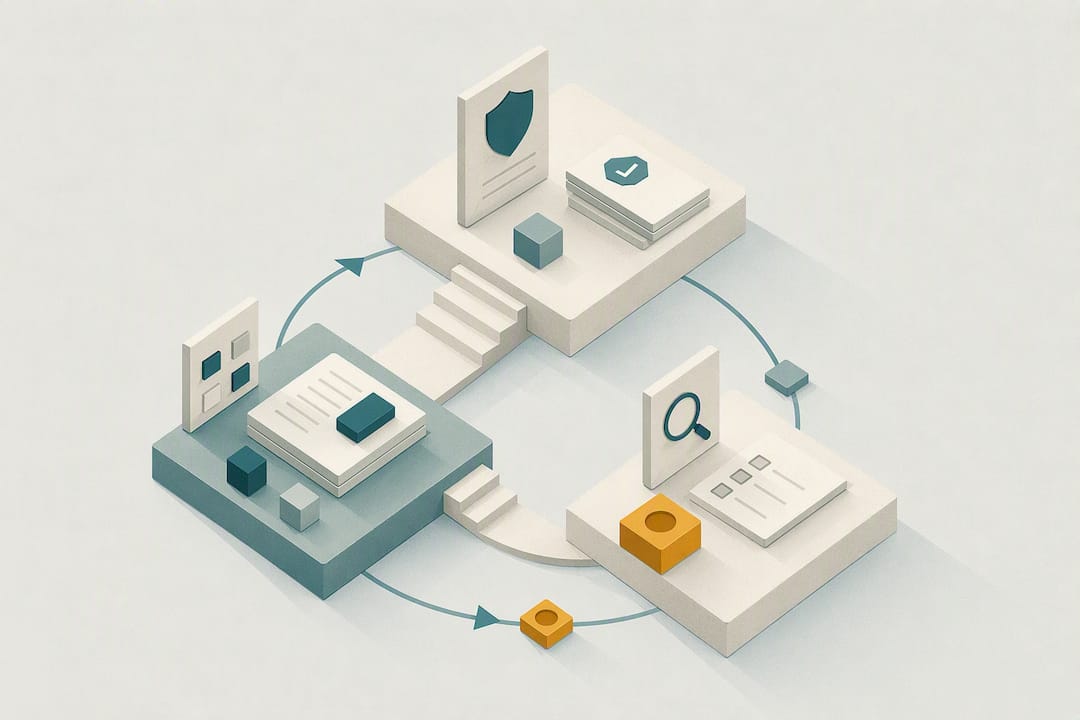
Internkontroll for personvern er de systematiske rutinene en virksomhet bruker for å sikre at personopplysninger behandles lovlig, sikkert og forsvarlig, gjennom styrende, gjennomførende og kontrollerende aktiviteter. Ansvaret ligger hos behandlingsansvarlig, oftest daglig leder eller styret. Første tiltak er alltid det samme: kartlegg hvilke behandlingsaktiviteter virksomheten faktisk har, og hvilket rettslig grunnlag hver av dem bygger på.
Kort oppsummert:
- Internkontroll må dokumentere at personopplysninger behandles lovlig og med riktige rettslige grunnlag, og er ikke bare for papirarbeid.
- Hoveddokumentene inkluderer behandlingsprotokoller, databehandleravtaler, skriftlige rutiner og opplæringslogger for å vise at kontrollen fungerer i praksis.
- En enkel matrise med aktiviteter, formål, personopplysningskategorier, grunnlag og lagringstid er nok til å etablere og dokumentere internkontroll.
- Risiko- og personvernkonsekvensvurdering (DPIA) kreves ved høy risiko, spesielt med ny teknologi, systematisk overvåking eller stor datamengde.
- Sikkerhetstiltak som tilgangskontroll, logging, kryptering og rutiner for sikkerhetskopiering er essensielle for å oppfylle kravene til informasjonssikkerhet og personvern.
Innholdsfortegnelse
- Hva betyr internkontroll etter personvernregelverket?
- Hvem har ansvaret, og hvilke dokumenter må på plass?
- Hvordan etablerer du internkontroll steg for steg?
- Når må du gjennomføre en DPIA, og hvordan gjør du det?
- Hvilke sikkerhetstiltak dekker internkontroll?
- Hvordan følger du opp avvik og forbedrer systemet?
- Hvordan fungerer dette i praksis for en bilflåte?
- Hva svikter oftest når virksomheter bygger internkontroll?
- Fleetvakt gjør skadedokumentasjon til en del av internkontrollen din
- Kilder
- Ofte stilte spørsmål
Hva betyr internkontroll etter personvernregelverket?
Personopplysningsloven, som gjennomfører GDPR i Norge, krever at hver virksomhet har et rettslig grunnlag for enhver behandling av personopplysninger og kan dokumentere det. Brudd på dette kan gi betydelige overtredelsesgebyr fra Datatilsynet, uavhengig av virksomhetens størrelse.
Formålet med internkontroll er ikke å produsere papirer for skrivebordsskuffen. Det er å sikre at behandlingen faktisk er lovlig, sikker og forsvarlig, hver dag, ikke bare den dagen revisor kommer på besøk.
Datatilsynet beskriver internkontroll som tre sammenhengende lag. Styrende elementer er policyer, mål og roller. Gjennomførende elementer er de daglige rutinene som faktisk beskytter data. Kontrollerende elementer er avviksbehandling, interne revisjoner og oppfølging som viser at systemet virker over tid, ikke bare på papiret.
Hvem har ansvaret, og hvilke dokumenter må på plass?
Behandlingsansvarlig, altså virksomheten selv representert ved ledelsen, kan ikke delegere dette ansvaret bort til en leverandør eller et databehandlingssystem. Selv når du bruker en ekstern databehandler, må du ha egne interne rutiner som viser at du følger opp avtalen, ifølge Forskningsetikk sin gjennomgang av personopplysningsloven. Personvernombud er pliktig for offentlige virksomheter og for private aktører med storskala eller systematisk overvåking som kjernevirksomhet.
Dokumentasjonen som viser at internkontrollen fungerer, består typisk av:
- Protokoll over behandlingsaktiviteter, som lister formål, kategorier og lagringstid
- Databehandleravtaler med alle leverandører som håndterer personopplysninger på dine vegne
- Skriftlige instrukser for ansatte, knyttet til konkrete arbeidsoppgaver
- Opplæringslogg som viser at ansatte faktisk har fått og forstått instruksene
Hvordan etablerer du internkontroll steg for steg?
Å komme i gang krever ikke et stort prosjektteam. Det krever en tydelig sekvens av aktiviteter som bygges videre på hver måned.
- Kartlegg behandlingsaktiviteter. List alle steder personopplysninger samles inn, brukes og lagres, fra lønnssystem til kundedatabase til kameraer på lageret.
- Fastsett rettslig grunnlag per aktivitet. Hver behandling må knyttes til ett av grunnlagene i GDPR, som samtykke, avtale eller berettiget interesse. Sensitive opplysninger krever et strengere grunnlag.
- Gjennomfør en risikovurdering og prioriter tiltak. Vurder sannsynlighet og konsekvens for hver aktivitet, og rett ressursene mot det som faktisk kan skade personer.
- Innfør tekniske og organisatoriske tiltak, og dokumenter dem. Tilgangsstyring, kryptering og loggføring hjelper lite hvis ingen kan vise at de faktisk er innført.
- Etabler en revisjonssyklus og avviksrutiner. Bestem hvor ofte kontrollene gjennomføres, og hvem som mottar avviksrapportene.
Digitaliseringsdirektoratet peker på at internkontroll er et ledelsesverktøy for å styre risiko, ikke en teknisk IT-oppgave som kan skyves nedover i organisasjonen.
Profftips: Start kartleggingen med en enkel matrise: behandlingsaktivitet, formål, kategori personopplysninger, rettslig grunnlag, lagringstid, eventuell eksport utenfor EØS og ansvarlig person. Denne ene matrisen dekker både dokumentasjonskravet og gir deg mesteparten av grunnlaget du trenger til en senere DPIA.
Når må du gjennomføre en DPIA, og hvordan gjør du det?
En vurdering av personvernkonsekvenser, ofte kalt DPIA, er nødvendig når behandlingen sannsynligvis medfører høy risiko for enkeltpersoners rettigheter. Typiske utløsere er ny teknologi, systematisk overvåking eller behandling i stor skala av sensitive opplysninger.
Kriteriene du bør vurdere er:
- Om behandlingen involverer sensitive kategorier, som helse eller biometri
- Om ny teknologi tas i bruk der konsekvensene er uklare
- Om omfanget er stort, målt i antall personer eller mengde data
- Om det skjer systematisk overvåking av ansatte eller kunder
Trinnene i en DPIA følger en fast logikk: beskriv behandlingen og formålet, vurder nødvendighet og proporsjonalitet, identifiser risikoer for de registrerte, og beskriv tiltakene som reduserer risikoen. En tydelig beslutningslogg gjør det langt lettere å forsvare valgene senere, for eksempel ved å notere dato, ansvarlig, identifisert risiko og hvilket tiltak som ble valgt for å redusere den.
Hvilke sikkerhetstiltak dekker internkontroll?
Personvern og informasjonssikkerhet henger sammen. Internkontroll uten sikkerhetstiltak er bare et sett gode intensjoner.
De konkrete tiltakene bør omfatte:
- Rollebasert tilgangsstyring, så bare de som trenger data faktisk får se dem
- Logging av tilgang og endringer, for å kunne spore hva som skjedde og når
- Kryptering av lagrede og overførte data
- Rutiner for sikkerhetskopiering og gjenoppretting
Mange virksomheter fokuserer nesten bare på konfidensialitet, altså å hindre uvedkommende innsyn. Digdir peker på at mangel på endringslogger og tilgangskontroll ofte er det som avdekker avvik i praksis, ikke lekkasjer utenfra. Integritet, altså at data ikke endres uventet, og tilgjengelighet, at data faktisk er tilgjengelig når de trengs, er like viktige.
Profftips: Sett opp en fast rutine for å følge opp databehandlere minst én gang i året. En signert avtale i en skuff beviser ingenting hvis du aldri sjekker om leverandøren faktisk følger den.
Hvordan følger du opp avvik og forbedrer systemet?
Internkontroll er ikke et engangsprosjekt, det er en løpende sløyfe. Sett en fast frekvens for periodiske kontroller, gjerne kvartalsvis for høyrisikoaktiviteter og årlig for øvrige, og rapporter resultatene til ledelsen.
Avviksregistrering må skje raskt. Ved alvorlige brudd på personopplysningssikkerheten har virksomheten meldeplikt til Datatilsynet innen 72 timer etter at bruddet er oppdaget. Denne fristen er ufravikelig og en av de mest konkrete kravene i hele regelverket.
Hver registrert avvik bør brukes aktivt: hva gikk feil, hvorfor, og hvilket tiltak forhindrer at det skjer igjen? Det er denne forbedringssløyfen som gjør internkontroll til noe levende, ikke et årlig papirarbeid.
Hvordan fungerer dette i praksis for en bilflåte?
For virksomheter med kjøretøy handler internkontroll ofte om bilder og posisjonsdata fra sjåfører. God praksis er korte slettingsfrister for bilder, rollebasert tilgang og kryptert lagring, ideelt hos en norsk leverandør for enklere etterlevelse.
Ved flåtedata bør virksomheter anonymisere der det er mulig, sette klare slettingstider for bilder som ikke lenger er aktuelle, og logge hvem som har hatt tilgang til hva. Dette gir et revisjonsspor som viser at internkontrollen faktisk fungerer, ikke bare at den finnes på papiret.
Et system som håndterer dette automatisk, sparer betydelig tid i dokumentasjonsarbeidet, som beskrevet i FleetVakts gjennomgang av bilder og GPS hos ansatte.
Hva svikter oftest når virksomheter bygger internkontroll?
Den vanligste fallgruven er å bygge internkontroll som et parallelt system løsrevet fra hvordan folk faktisk jobber. Det fungerer bedre å integrere personvernrutinene i eksisterende styringssystemer enn å lage nye prosesser ingen husker å følge.
Instrukser må knyttes til konkrete oppgaver, ikke skrives som generelle prinsipper. Mål gjerne noe operasjonelt, som andel avvik lukket innen fristen, i stedet for bare å telle antall dokumenter produsert.
— Sejad
Fleetvakt gjør skadedokumentasjon til en del av internkontrollen din
For flåtevirksomheter er bilder og posisjonsdata ofte den vanskeligste delen av personverndokumentasjonen å holde ryddig. Fleetvakt løser dette ved at sjåføren tar bilder av bilen ved hvert skift, som AI-en verifiserer mot riktig kjøretøy gjennom skiltgjenkjenning, i stedet for løse bilder spredt i WhatsApp-tråder uten sletterutiner.
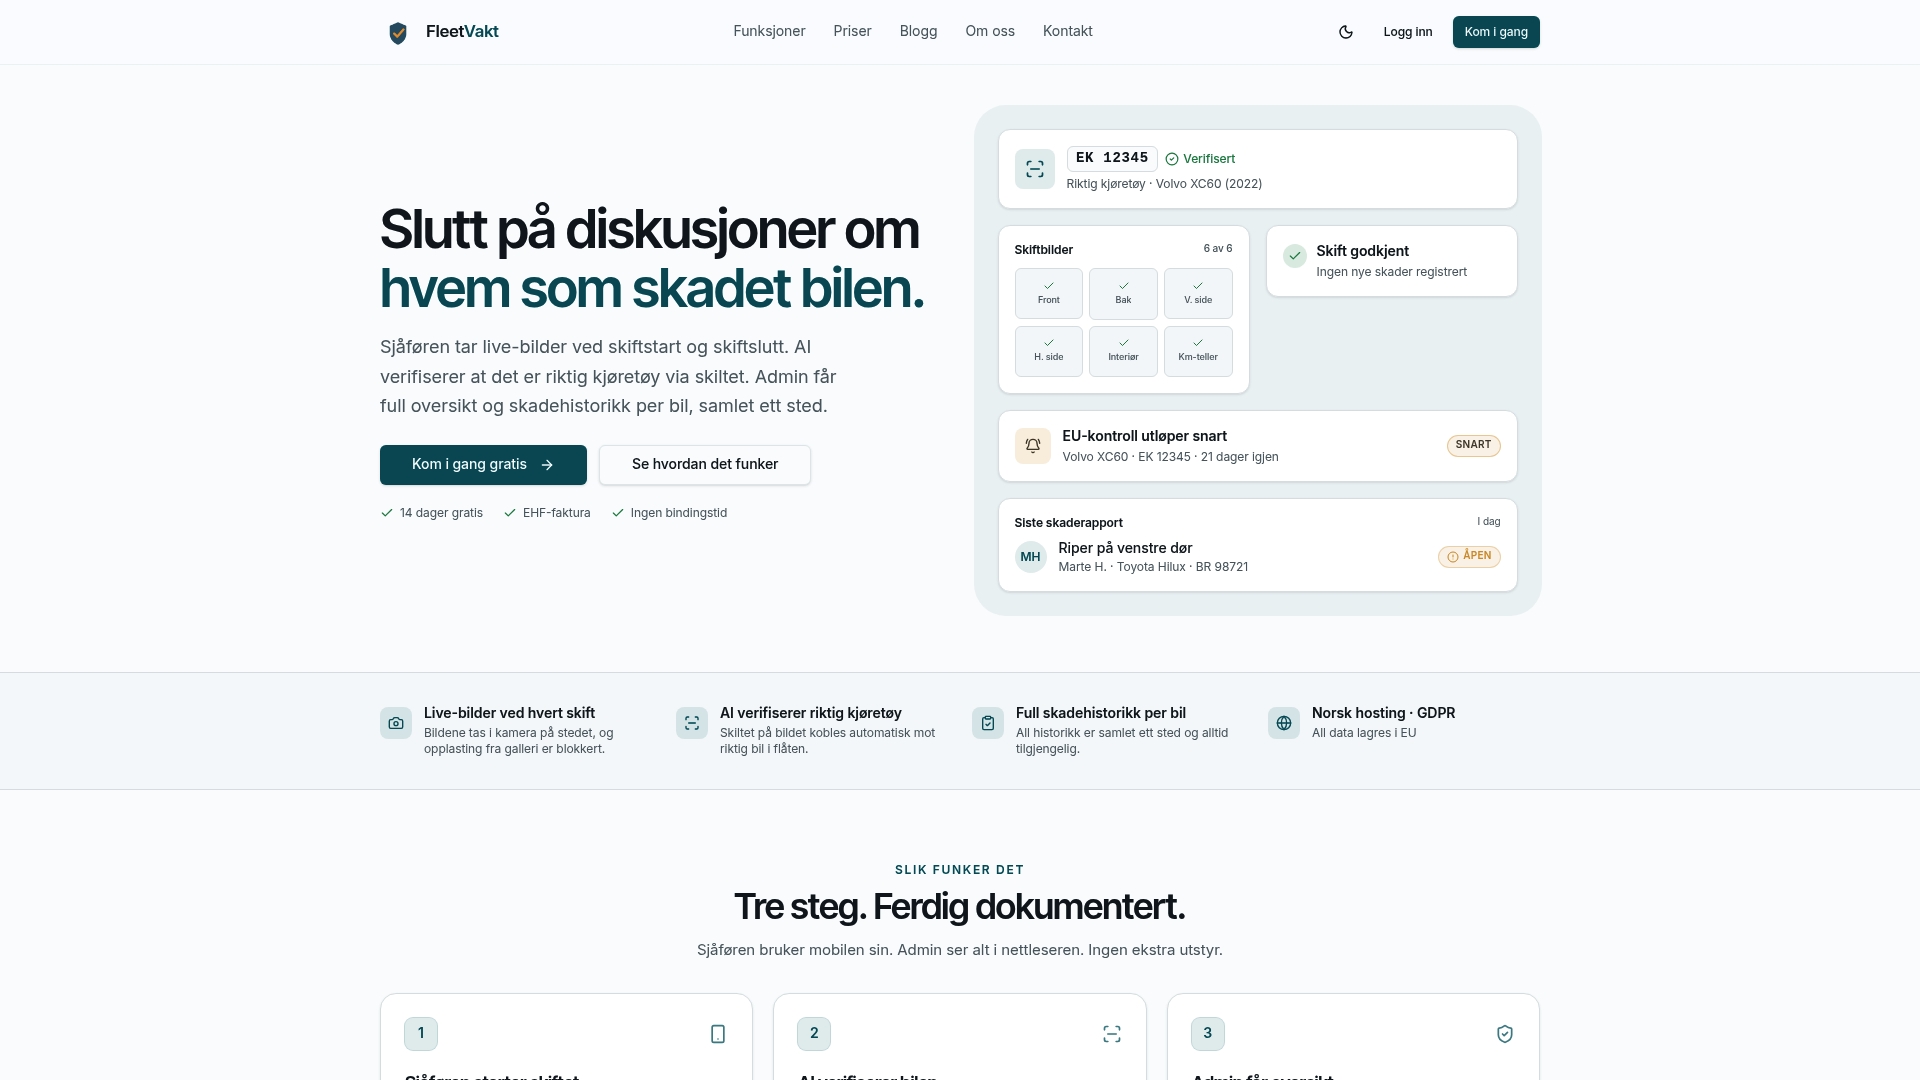
Alt lagres med norsk hosting, rollebasert tilgang og automatisk sletting av bilder som ikke lenger er aktuelle, akkurat den typen tiltak som gjør revisjon enklere når Datatilsynet eller egen internrevisjon stiller spørsmål. Se hvordan skiltgjenkjenning og skadekart fungerer i praksis, eller sjekk prisene fra 499 kr per måned for å se hva det koster å få dokumentasjonen på plass denne måneden.
Kilder
Datatilsynets veiledning om internkontroll gir konkrete maler for kartlegging og risikovurdering. Personopplysningsloven på Lovdata er selve rettsgrunnlaget bak alle kravene. Digitaliseringsdirektoratets praksisveiledning for informasjonssikkerhet knytter internkontroll direkte til ledelsens styringsansvar.
- Regjeringen
- Datatilsynet — Etablere internkontroll
- Digdir — Internkontroll i praksis (informasjonssikkerhet)
Ofte stilte spørsmål
Hva er internkontroll for personvern?
Internkontroll for personvern er de systematiske rutinene, dokumentene og kontrollene en virksomhet bruker for å sikre at personopplysninger behandles lovlig, sikkert og forsvarlig i tråd med personopplysningsloven.
Hva er reglene for GDPR i Norge?
GDPR gjelder i Norge gjennom personopplysningsloven, som krever rettslig grunnlag for all behandling av personopplysninger, dokumentasjon av behandlingsaktiviteter og databehandleravtaler med leverandører.
Når må du slette personopplysninger etter GDPR?
Personopplysninger skal slettes når de ikke lenger er nødvendige for formålet de ble samlet inn for, eller når den registrerte trekker samtykket der samtykke er det rettslige grunnlaget.
Hva regnes som sensitiv informasjon?
Sensitive personopplysninger omfatter blant annet helseopplysninger, biometriske data, opplysninger om seksuell orientering, religion og politisk overbevisning, og disse krever et strengere rettslig grunnlag enn ordinære personopplysninger.
Må alle virksomheter ha personvernombud?
Nei, personvernombud er pliktig for offentlige virksomheter og for private aktører der kjernevirksomheten innebærer storskala eller systematisk overvåking av enkeltpersoner, mens andre virksomheter kan utpeke det frivillig.