Datasikkerhet for flåte SaaS: dette må du ha på plass
De viktigste tiltakene for datasikkerhet i flåte SaaS er: identitets og tilgangsstyring med MFA og RBAC, kryptert bilde-sandbox med automatisk sletting, logging med varsling ved avvik, og systematisk oppfølging av leverandøren din. Shared Responsibility betyr at plattformen sikrer infrastrukturen, men du eier tilgangsstyringen og dokumentasjonen. Digitalsikkerhetsloven kan kreve at du beviser dette skriftlig. Sjekklisten videre i artikkelen viser hvordan du får alt på plass innen 90 dager.
Kort oppsummert:
- Implementer MFA, RBAC og minst privilegium-prinsippet for å sikre tilgangsstyringen i tråd med grunnleggende datasikkerhetskrav.
- Bruk kryptert app-sandbox for bilder, last opp automatisk, og slett lokale kopier umiddelbart etter opplasting for å beskytte personvern og personopplysninger.
- Håndter API-integrasjoner med offisielle kilder, minimalt datasett, sikre nøkler og loggføring for å unngå sikkerhetshull ved datainnhenting.
- Utarbeid en enkel, oppdatert risikovurdering, beredskapsplan og leverandøravtaler, og varsle tilsynsmyndigheter ved alvorlige hendelser innen fristen.
- Prioriter faste rutiner for tilgangsrevisjon, regelmessig opplæring og sikkerhetskopiering for å bygge en sikkerhetskultur som varer over tid.
Innholdsfortegnelse
- Kjerneprinsipper for sikker SaaS-drift i flåteadministrasjon
- Slik håndterer du bilder og metadata i mobilappen trygt
- Hvordan sikrer du API-integrasjoner mot kjøretøydata?
- Hva krever digitalsikkerhetsloven av flåtebedrifter?
- 90-dagers plan: slik prioriterer du sikkerhetsarbeidet
- Fleetvakts tilnærming til bildesikkerhet og sporbarhet
- Oppdatering og patch-management for SaaS-plattformen
- Hvordan bygger du sikkerhetsbevissthet hos sjåfører og administratorer?
- Hva skjer med dataene dine hvis SaaS-plattformen faller ut?
- Hvordan reduserer du risikoen for insidertrusler hos leverandøren?
- Redaktørens perspektiv: sikkerhet må bli en vane, ikke et prosjekt
- Fleetvakt gjør skadedokumentasjonen til en del av sikkerhetsrutinen
- Kilder
- Ofte stilte spørsmål
Kjerneprinsipper for sikker SaaS-drift i flåteadministrasjon
Sikkerhet i en flåte-SaaS bygger på fire prinsipper som må stå fast før du velger verktøy eller skriver rutiner. Svikter ett av dem, hjelper det lite at resten er perfekt.
Identitets og tilgangsstyring (IAM) er fundamentet. Multifaktorautentisering (MFA) stopper de fleste kontokapringer, mens rollebasert tilgangsstyring (RBAC) sørger for at en sjåfør ikke kan se økonomidata og en vikar ikke kan endre flåteinnstillinger. Prinsippet om minste privilegium betyr at hver bruker får akkurat den tilgangen jobben krever, ikke mer.
Kryptering kommer i to former du må kreve av leverandøren: TLS for data som flyttes mellom app og server, og sterk kryptering for data som ligger lagret. Spør konkret hvordan nøklene håndteres, ikke bare om kryptering finnes.
Logging og overvåkning avgjør hvor raskt du oppdager et innbrudd. Du bør logge innlogginger, tilgangsendringer og eksport av data, med en oppbevaringsperiode lang nok til å rekonstruere en hendelse måneder tilbake.
Shared Responsibility er kanskje det mest oversette punktet: leverandøren sikrer plattformen, men du har fullt ansvar for egne brukerkontoer og datahygiene, ifølge AppOmnis gjennomgang av SaaS-sikkerhet.
- IAM: MFA, SSO og RBAC med minste privilegium
- Kryptering: TLS i transitt, sterk kryptering i ro, dokumentert nøkkelhåndtering
- Logging: innlogging, tilgangsendring og eksport, med lang oppbevaring
- Ansvarsdeling: leverandøren sikrer plattformen, du sikrer kontoene
Slik håndterer du bilder og metadata i mobilappen trygt
Bildet av bilen ved skiftstart er samtidig bevis og en potensiell personvernrisiko. Det avgjørende er hvor bildet lagres før det når serveren, og hvor lenge det ligger der.
Bilder bør aldri lande i telefonens vanlige kamerarull. De må isoleres i en kryptert app-sandbox, lastes opp automatisk så snart enheten har nettdekning, og slettes lokalt umiddelbart etter bekreftet opplasting. Denne modellen er allerede etablert praksis for sensitiv mobil bildeoverføring, blant annet i Universitetet i Oslos Nettskjema-app, som lagrer kryptert midlertidig og fjerner lokal kopi etter overføring.
- Lagre bildet i en kryptert sandbox inne i appen, aldri i telefonens galleri.
- Last opp automatisk ved første tilgjengelige nettforbindelse.
- Slett lokal kopi umiddelbart etter bekreftet mottak på serveren.
- Fjern unødvendige metadata (nøyaktig GPS-presisjon, enhets-ID) før lagring.
- Sett en Clean-Up Policy som definerer når skadebilder kan slettes fra arkivet.
Utfordringen er at du samtidig trenger bildene som bevis i skadesaker. Løsningen er en policy som skiller mellom aktiv skadehistorikk og ferdigbehandlede saker, slik at data ikke lagres lenger enn nødvendig etter GDPR.
Profftips: Sett Clean-Up Policy til å slette automatisk 30 dager etter at en skadesak er lukket, med mindre saken er under forsikringsoppgjør eller rettslig tvist.
Hvordan sikrer du API-integrasjoner mot kjøretøydata?
Mange flåteløsninger henter data fra offentlige eller kommersielle API-er, og det er her useriøs integrasjon lett skaper sikkerhetshull. Bruk offisielle kilder og hent bare feltene du faktisk trenger.
Statens vegvesens API for kjøretøyopplysninger gir selvbetjent utlevering med rask behandling, mens manuell saksbehandling kan ta uker. Prisene for selvbetjente løsninger varierer fra 50 kr til 2 050 kr inkl. mva avhengig av volum, opptil 200 000 kjøretøy. Planlegg caching og oppdateringsfrekvens ut fra dette, i stedet for å spørre API-et oftere enn nødvendig.
Kommersielle databaser som verkstedsystemer bruker for tekniske spesifikasjoner, krever egne avtaler og tilgangskontroll like strenge som interne systemer.
- Bruk kun offisielle API-er og be om minimalt datasett, ikke fullt oppslag «for sikkerhets skyld»
- Sikre API-nøkler med rotasjon og rate-begrensning mot misbruk
- Logg hver API-kall med tidspunkt, bruker og hensikt
- Krev databehandleravtale fra alle integrasjonspartnere, ikke bare hovedleverandøren
Hva krever digitalsikkerhetsloven av flåtebedrifter?
Digitalsikkerhetsloven trådte i kraft 1. oktober 2025 og gjelder virksomheter som leverer samfunnsviktige tjenester, deriblant transport. Loven krever risikovurdering, et dokumentert styringssystem og en beredskapsplan, ifølge Thommessens gjennomgang av loven.
Sjøfartsdirektoratets veiledning presiserer at både IT og driftsteknologi omfattes, og at tilsyn kan komme planlagt eller etter en konkret hendelse. Du må også følge opp underleverandørene dine, ikke bare egne systemer.
Praktisk betyr dette at du bør bygge en enkel mappe med dokumentasjon:
- En skriftlig risikovurdering, oppdatert minst årlig
- Beredskapsplan med navngitte ansvarlige og varslingsrutiner
- Oversikt over hvilke leverandører som håndterer data, og deres avtaler
- Loggført øvelse eller test av beredskapsplanen
Ved en alvorlig hendelse skal relevant tilsynsmyndighet varsles. Har du ikke dokumentasjonen klar før det skjer, er det for sent å begynne.
90-dagers plan: slik prioriterer du sikkerhetsarbeidet
En sikkerhetsgjennomgang blir sjelden gjort hvis den ikke er tidsbundet. Denne planen fordeler arbeidet slik at du får de høyest prioriterte tiltakene på plass først.
- Uke 1: Lås tilgangene. Aktiver MFA for alle admin-kontoer, sett opp RBAC og kartlegg hvem som faktisk har tilgang til hva i dag.
- Uke 2 til 4: Sikre bildeworkflowen. Bekreft at leverandøren bruker kryptert sandbox og automatisk sletting, og signer databehandleravtaler med alle underleverandører.
- Måned 2: Implementer logging og varsling for uvanlig aktivitet, og test API-integrasjonene dine for lekkasjer eller overforbruk.
- Måned 3: Kjør en beredskapsøvelse med et tenkt datainnbrudd, og dokumenter resultatet som bevis ved eventuelt tilsyn.
- Løpende: Rullér tilganger når folk bytter rolle, revider rettigheter kvartalsvis og gjenta sjåføropplæringen minst årlig.
Profftips: Sett en fast dato i kalenderen for tilgangsrevisjon, for eksempel første mandag i kvartalet. Sikkerhetsarbeid som ikke har en dato, blir aldri gjort.
Fleetvakts tilnærming til bildesikkerhet og sporbarhet
Fleetvakt er bygget rundt nettopp de kravene denne artikkelen beskriver, ikke som eneste svar, men som et konkret eksempel på hvordan de kan møtes i praksis.
- Sjåføren tar live-bilder ved skiftstart og skiftslutt, som AI-verifiserer mot skiltgjenkjenning for å bekrefte riktig kjøretøy
- Skadehistorikk samles automatisk på ett sted, i stedet for spredt i meldinger og bildegallerier
- Rollebasert tilgang skiller admin og sjåfør, i tråd med prinsippet om minste privilegium
- Norsk hosting og GDPR-etterlevelse, med personvernrutiner for automatisk sletting av uaktuelle bilder
Dette løser konkret det denne artikkelen har pekt på: usikker mellomlagring av bilder, mangel på sporbarhet, og fravær av dokumentert historikk ved tvist om skade.
Oppdatering og patch-management for SaaS-plattformen
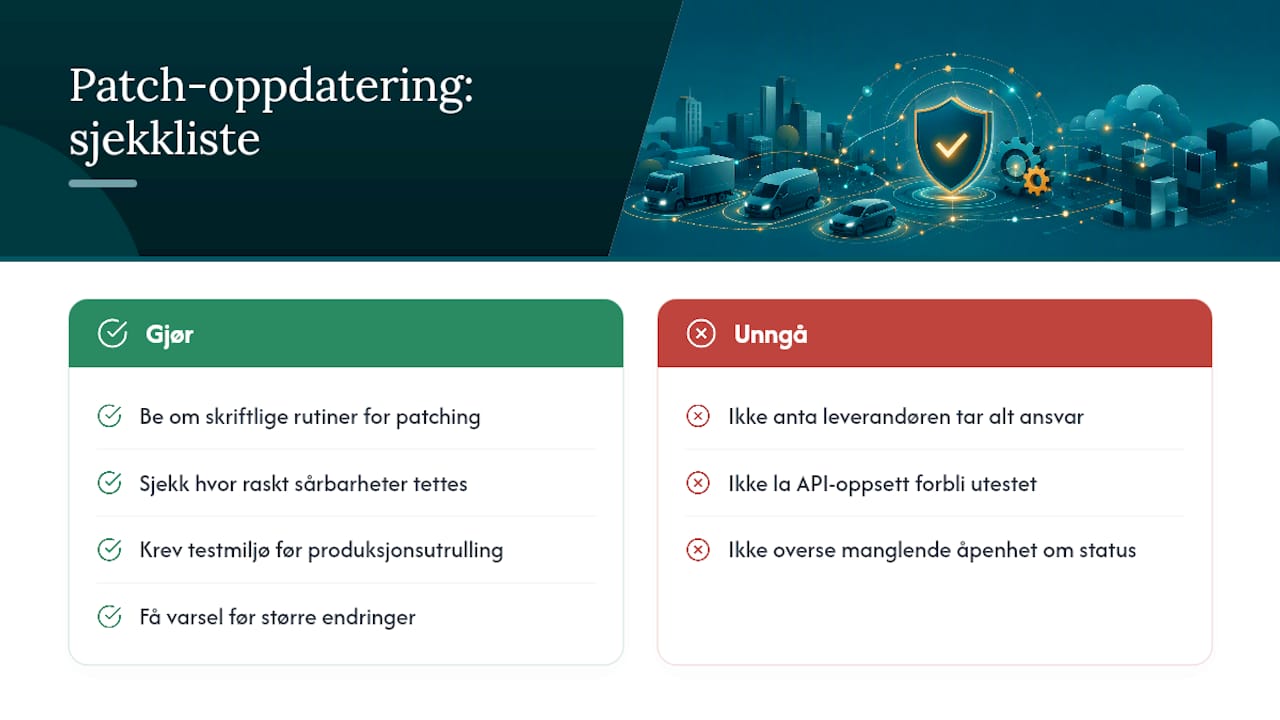
En SaaS-leverandør oppdaterer plattformen kontinuerlig, men du bør likevel stille konkrete spørsmål om hvordan det gjøres. Hvor ofte patches sikkerhetshull, og blir kunder varslet om kritiske oppdateringer som påvirker drift?
Be leverandøren beskrive rutiner for sikkerhetsoppdateringer skriftlig, gjerne i avtalen. Se etter tre ting: hvor raskt kjente sårbarheter tettes, om det finnes et testmiljø før endringer ruller ut til produksjon, og om du får varsel før større endringer som kan påvirke integrasjoner eller API-tilgang.
Mange flåteadministratorer tenker på patching som leverandørens ansvar alene, og det er delvis riktig under Shared Responsibility-modellen. Men din del av ansvaret er å holde egne integrasjoner, API-nøkler og tilkoblede systemer oppdatert i takt med plattformens endringer. Et gammelt API-oppsett som ikke er testet mot en ny versjon, kan skape sikkerhetshull selv om selve SaaS-plattformen er oppdatert.
Sjekk også om leverandøren har en offentlig statusside for driftshendelser og sikkerhetsoppdateringer. Fravær av åpenhet om dette er et varselstegn, ikke en detalj du kan overse. En leverandør som er tydelig om hva som er patchet og når, gjør det enklere for deg å dokumentere egen risikovurdering etter digitalsikkerhetsloven.
Hvordan bygger du sikkerhetsbevissthet hos sjåfører og administratorer?
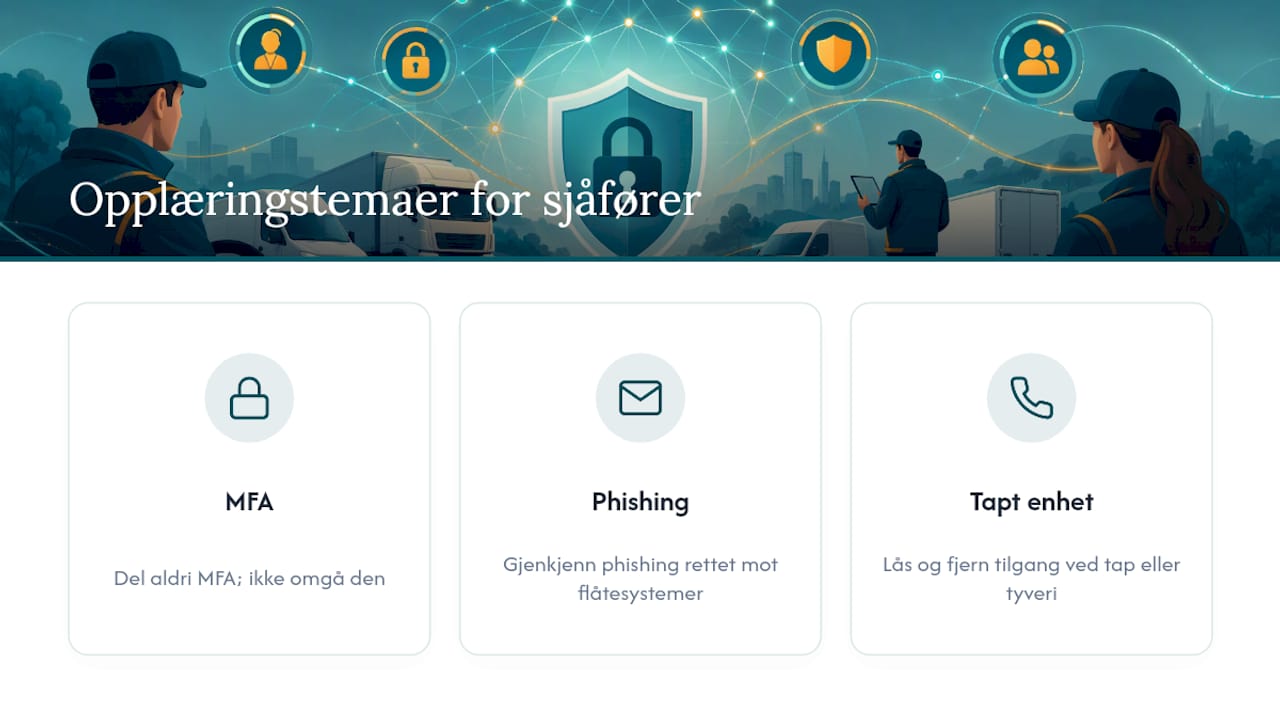
Det mest sofistikerte sikkerhetssystemet stopper ikke en sjåfør som deler passord over SMS eller lar en vikar logge inn på sin egen konto. Brukeropplæring er derfor ikke et tillegg til de tekniske tiltakene, det er en forutsetning for at de fungerer.
Opplæringen bør dekke tre konkrete ting: hvordan MFA fungerer og hvorfor den ikke kan deles eller omgås, hvordan man kjenner igjen phishing-forsøk rettet mot flåtesystemer, og hva som skal gjøres hvis en enhet med appen blir tapt eller stjålet. Sjåfører trenger ikke forstå kryptering i detalj, men de må forstå at bildene de tar er sensitive data, ikke tilfeldige snapshots.
Administratorer trenger en annen type opplæring: hvordan man tildeler og fjerner tilganger raskt når folk bytter rolle eller slutter, og hvordan man leser varsler fra loggsystemet uten å drukne i falske alarmer.
Gjenta opplæringen minst årlig, ikke bare ved onboarding. Trusselbildet endrer seg, og folk glemmer rutiner de ikke bruker daglig. En kort årlig repetisjon på 15 minutter er mer effektiv enn en lang gjennomgang ingen husker etter tre måneder.
Hva skjer med dataene dine hvis SaaS-plattformen faller ut?
Sikkerhetskopiering er ofte det siste flåteadministratorer tenker på, helt til de trenger den. Spør leverandøren konkret: hvor ofte tas det backup, hvor lagres den, og hvor lang tid tar det å gjenopprette data ved et alvorlig avbrudd?
En god SaaS-leverandør har geografisk redundans, det vil si at data lagres på mer enn ett fysisk sted, slik at en enkelt serverfeil ikke sletter skadehistorikken din permanent. Spør også om gjenopprettingstiden er testet i praksis, ikke bare beskrevet i en avtale.
Du bør også ha en egen plan for hva bedriften gjør hvis SaaS-plattformen er nede i flere timer. Kan sjåfører fortsatt dokumentere skader manuelt i mellomtiden? Har administratoren en alternativ måte å hente ut siste kjente skadestatus? Dette er nettopp den typen beredskapsplanlegging digitalsikkerhetsloven forventer at samfunnsviktige virksomheter har på plass.
En enkel test er å spørre leverandøren: «Hvis serveren deres forsvinner i kveld, hvor gammel er dataen vi får tilbake i morgen?» Svaret bør være timer, ikke dager.
Hvordan reduserer du risikoen for insidertrusler hos leverandøren?
Den mest oversette risikoen i SaaS-sikkerhet kommer ikke fra hackere utenfra, men fra ansatte hos leverandøren med for bred tilgang til kundedata. Du kan ikke kontrollere leverandørens interne rutiner direkte, men du kan stille krav og kreve dokumentasjon.
Spør om leverandøren praktiserer minste privilegium internt: har support-ansatte tilgang til alle kunders data, eller bare det som er nødvendig for den konkrete saken? Finnes det logging av når en ansatt hos leverandøren har sett eller endret dine data? Uten slik logging er det umulig å bevise hva som skjedde ved en eventuell lekkasje.
Sertifiseringer som ISO 27001 er ikke en garanti, men de tvinger leverandøren til å dokumentere interne tilgangsrutiner og bakgrunnskontroll av ansatte. Be om å se leverandørens rutiner for dette som del av databehandleravtalen, ikke bare stole på markedsføringstekst.
Dette punktet hører også hjemme i egen risikovurdering etter digitalsikkerhetsloven: du skal følge opp leverandører, og det inkluderer å vurdere hvordan de styrer sine egne ansattes tilgang til dine data, ikke bare hvordan de sikrer serverne.
Redaktørens perspektiv: sikkerhet må bli en vane, ikke et prosjekt
Mange flåtebedrifter behandler datasikkerhet som et engangsprosjekt før et tilsyn. Det er feil tilnærming. Sikkerhet fungerer bare når den er automatisert og innarbeidet i daglige rutiner, ikke noe man tenker på en gang i året.
De enkleste tiltakene, som MFA og en fast Clean-Up Policy for bilder, gir ofte størst effekt for minst innsats. Prioriter derfor etter hva som stopper mest risiko raskest, og kombinér alltid de tekniske tiltakene med opplæring. Et system uten opplærte brukere er bare halvferdig sikkerhet.
— Sejad
Fleetvakt gjør skadedokumentasjonen til en del av sikkerhetsrutinen
I stedet for spredte bilder i en WhatsApp-gruppe uten sporbarhet, samler Fleetvakt skadedokumentasjon, AI-verifisering og norsk GDPR-lagring i én løsning administratoren kontrollerer fullt ut.
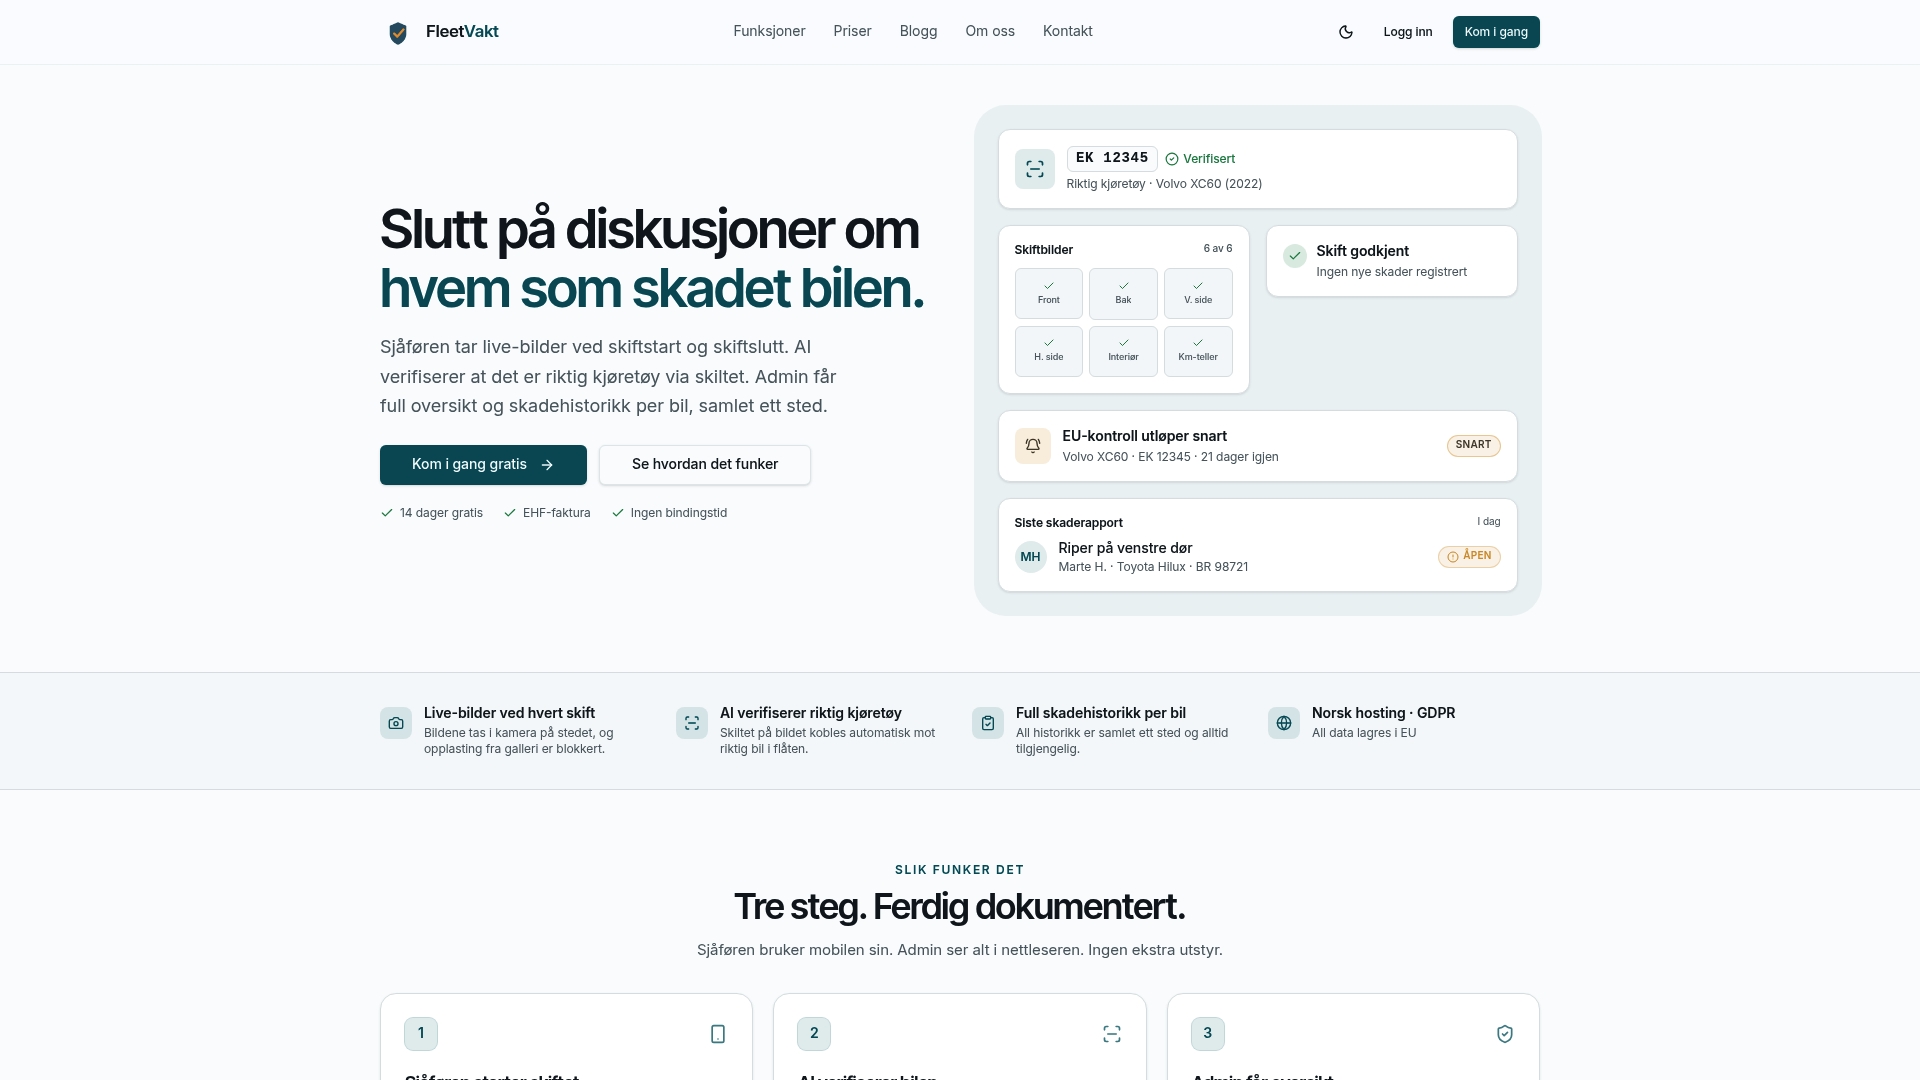
Fleetvakt dekker flere av punktene fra sjekklisten direkte: kryptert bildeflyt fra sjåførens telefon, AI-basert skiltgjenkjenning som bekrefter riktig kjøretøy, rollebasert tilgang mellom admin og sjåfør, og funksjoner som gir full skadehistorikk samlet på ett sted i stedet for spredt i chatter og bildealbum. Det fjerner ikke behovet for din egen risikovurdering etter digitalsikkerhetsloven, men det gjør bildedelen av sikkerhetsarbeidet betydelig enklere å dokumentere.
Vil du se hvordan det fungerer for din flåte? Sjekk prisene fra 499 kr per måned eller book en demo via Fleetvakt for å få et konkret bilde av hvordan skiftkontroll og skadedokumentasjon kan se ut hos deg.
Kilder
Digitalsikkerhetsloven og tilhørende veiledning fra Sjøfartsdirektoratet er nødvendig lesning for alle som leverer samfunnsviktige tjenester. Statens vegvesens API-dokumentasjon forklarer utlevering av kjøretøyopplysninger i detalj. For teknisk forståelse av ansvarsdeling, se Obsidian Securitys gjennomgang av Shared Responsibility og artikkelen om GDPR-krav ved bilder og GPS hos Fleetvakt.
- Digitalsikkerhetsloven trer i kraft 1. oktober 2025 — hva betyr det for din virksomhet? (Thommessen)
- Digitalsikkerhetsloven er i kraft — veiledning fra Sjøfartsdirektoratet
- API for kjøretøyopplysninger — Statens vegvesen
- SaaS security fundamentals — AppOmni
Ofte stilte spørsmål
Hva betyr Shared Responsibility i praksis for flåte SaaS?
Det betyr at leverandøren sikrer selve plattformen og infrastrukturen, mens du som kunde er ansvarlig for brukerkontoer, tilgangsstyring og hvordan data brukes internt, ifølge AppOmnis gjennomgang.
Må vi følge digitalsikkerhetsloven som transportbedrift?
Loven gjelder virksomheter som leverer samfunnsviktige tjenester, deriblant transport, og krever risikovurdering, styringssystem og beredskapsplan fra 1. oktober 2025, ifølge Thommessen.
Hvor bør skadebilder fra sjåfører lagres?
Bilder bør isoleres i en kryptert app-sandbox, aldri i telefonens kamerarull, og lastes opp automatisk med lokal sletting umiddelbart etter bekreftet mottak.
Hva koster tilgang til Statens vegvesens API for kjøretøyopplysninger?
Selvbetjente løsninger koster mellom 50 kr og 2 050 kr inkl. mva avhengig av volum, ifølge Statens vegvesen.
Hvordan hjelper Fleetvakt med datasikkerhet i flåtedrift?
Fleetvakt kombinerer AI-verifiserte skadebilder, rollebasert tilgang og norsk GDPR-kompatibel hosting, og gir administratoren én samlet, sporbar oversikt i stedet for spredte bilder og meldinger.