Dataminimering av bilder: praktiske grep og GDPR-krav
Et bilde av en identifiserbar person er en personopplysning, og dataminimering krever at du bare samler og lagrer det som er strengt nødvendig for et definert formål. I praksis betyr det fire ting: begrens hva du fotograferer, fjern metadata som EXIF før lagring eller deling, sett tydelige slettefrister, og anonymiser bilder der risikoen er høy.
Kort oppsummert:
- Bilder av identifiserbare personer må kun samles og lagres når det er absolutt nødvendig for formålet, og dette må dokumenteres i hele prosessen.
- For å minimere risiko skal metadata, som GPS og tidsstempel, fjernes før lagring, og bilder bør anonymiseres dersom det er stor risiko for identifisering.
- Automatisert lokal behandling, som beskjæring og komprimering, er anbefalt for å begrense rådata og styrke datasikkerheten.
- Sletting av bilder må være automatisk og dokumentert, med fastsatte slettefrister, for å sikre etterlevelse av GDPR og redusere skade ved datalekkasjer.
- Medisinske, sensitive eller identifiserende bilder krever tydelig samtykke og kan ikke rettferdiggjøres av legitim interesse uten ytterligere motiver.
Innholdsfortegnelse
- Praktiske tiltak: umiddelbare grep for å minimere bilder
- Juridisk grunnlag og definisjoner under GDPR
- Anonymisering og pseudonymisering av bilder
- Livssyklus, dokumentasjon og sletterutiner
- Et eksempel fra flåtebransjen
- Dataminimering er en løpende styringssak, ikke et engangsprosjekt
- Fleetvakt som verktøy for GDPR-vennlig skadedokumentasjon
- Kilder
Praktiske tiltak: umiddelbare grep for å minimere bilder
Minimering starter ikke i systemet, men ved kameraet. Spør deg selv hva bildet faktisk skal dokumentere før du trykker på utløseren. Et skadebilde av en bil trenger sjelden bakgrunnen full av forbipasserende ansikter eller husnummer på nabobygninger.
Følg disse fem stegene i rekkefølge, fra opptak til lagring:
- Begrens ved kilden. Bestem nøyaktig hva bildet skal vise, og beskjær eller vinkle opptaket slik at unødvendige personer og detaljer aldri kommer med.
- Fjern metadata. EXIF-data inneholder ofte GPS-koordinater, tidspunkt og enhetsinformasjon som avslører mer enn selve bildet gjør. Fjern denne informasjonen før filen lagres permanent eller deles videre.
- Velg riktig oppløsning og kompresjon. Et bilde ment for skadedokumentasjon trenger ikke samme detaljnivå som et bilde ment for trykk. Tilpass dimensjon og komprimeringsgrad til det faktiske behovet, ikke mer.
- Behandle lokalt der det er mulig. Løsninger som kjører komprimering og beskjæring direkte i nettleseren eller appen, uten å sende ubehandlede råfiler til en server, reduserer eksponeringen betraktelig. Klient-side behandling er blitt langt mer tilgjengelig de siste årene.
- Anonymiser ved høy risiko. Er innholdet sensitivt, holder det ikke å bare krympe filstørrelsen. Da må ansikter eller identifiserende trekk fjernes irreversibelt, ikke bare tildekkes.
Profftips: Bygg minimering inn i selve opptaksflyten, ikke som et etterarbeid. Et kamera som automatisk beskjærer og komprimerer før filen forlater enheten, hindrer at rådata i det hele tatt oppstår et sted du senere må rydde opp i.
Juridisk grunnlag og definisjoner under GDPR
GDPR artikkel 5(1)© krever at persondata skal være adekvate, relevante og begrenset til det som er nødvendig for formålet. Dataminimering er ikke et forslag, men en lovpålagt norm som skal styre alt fra kameravinkel til lagringstid.
Et bilde blir en personopplysning i det øyeblikket en person på bildet kan identifiseres, direkte eller indirekte. Debet peker på at bilder som avslører sensitive forhold, som helse, etnisitet eller fagforeningsmedlemskap, reguleres enda strengere enn vanlige personbilder.
Skal du behandle bilder basert på samtykke, må du kunne dokumentere:
- At samtykket var fritt gitt, spesifikt og informert
- At personen faktisk forsto hva bildet skulle brukes til
- At samtykket kan trekkes tilbake like enkelt som det ble gitt
Legitim interesse fungerer sjelden som et trygt grunnlag for bilder av identifiserbare personer. Interesseavveiningen krever at du kan vise at formålet ikke kunne oppnås med et mindre inngripende middel, og det er en vanskelig påstand å forsvare når alternativet ofte er å bare ta et mer begrenset bilde.
Anonymisering og pseudonymisering av bilder
Forskjellen mellom disse to teknikkene avgjør hvor mye ansvar du fortsatt bærer etter behandlingen. Anonymiserte bilder er irreversibelt endret slik at personen aldri kan identifiseres igjen, og faller dermed utenfor GDPR fullstendig. Pseudonymiserte bilder er fortsatt personopplysninger juridisk sett, fordi identifisering er mulig med en nøkkel eller tilleggsinformasjon som finnes et sted.
De praktiske teknikkene varierer i styrke:
- EXIF-fjerning strykerlokasjon og enhetsdata, men rører ikke selve bildeinnholdet.
- Ansiktssudd og maskering skjuler identiteten visuelt, men er ikke alltid nok.
- Kryptering av lagringsrom beskytter data i ro, men er pseudonymisering, ikke anonymisering, siden dekryptering fortsatt er mulig.
En viktig begrensning: automatiserte verktøy for ansiktssudd fungerer godt ved store volumer, men bevegelse i video og sekundære kjennetegn som klær, kroppsholdning eller tatoveringer kan fortsatt gjøre en person gjenkjennbar selv når ansiktet er tildekket. Behandling lokalt på enheten, uten at rådata forlater klienten, reduserer eksponeringsvinduet betydelig før noen sudd eller maskering i det hele tatt er utført.
Livssyklus, dokumentasjon og sletterutiner
Minimering som ikke er dokumentert, er i praksis ikke etterprøvbar. Du må kunne vise, ikke bare hevde, at bilder slettes når formålet er oppfylt.
Bygg dette i fire trinn:
- Opprett en feltlinjal for hvert datafelt. En linjal som beskriver kilde, transformasjon, lagringssted, hvem som har tilgang og når data slettes, gjør minimering til noe som kan automatiseres og revideres, ikke bare en policy på papir.
- Automatiser retention med TTL-regler. Livssykluspolicyer i lagringssystemet sletter filer automatisk når fristen løper ut, uten at noen må huske å trykke «slett» manuelt.
- Beskytt mot gjeninnføring via backup. Separate rutiner må sikre at slettet data ikke plutselig dukker opp igjen fordi en gammel sikkerhetskopi ble gjenopprettet.
- Loggfør rensning. Kvitteringer for sletting, kombinert med tydelige SLA-krav til underleverandører, er det som faktisk holder ved en revisjon.
Datainnbrudd blir mindre skadelige når det rett og slett finnes mindre data å lekke. Det er kanskje det sterkeste praktiske argumentet for å ta livssyklusrutiner på alvor, uavhengig av hvor godt sikret systemet ellers er.
Et eksempel fra flåtebransjen
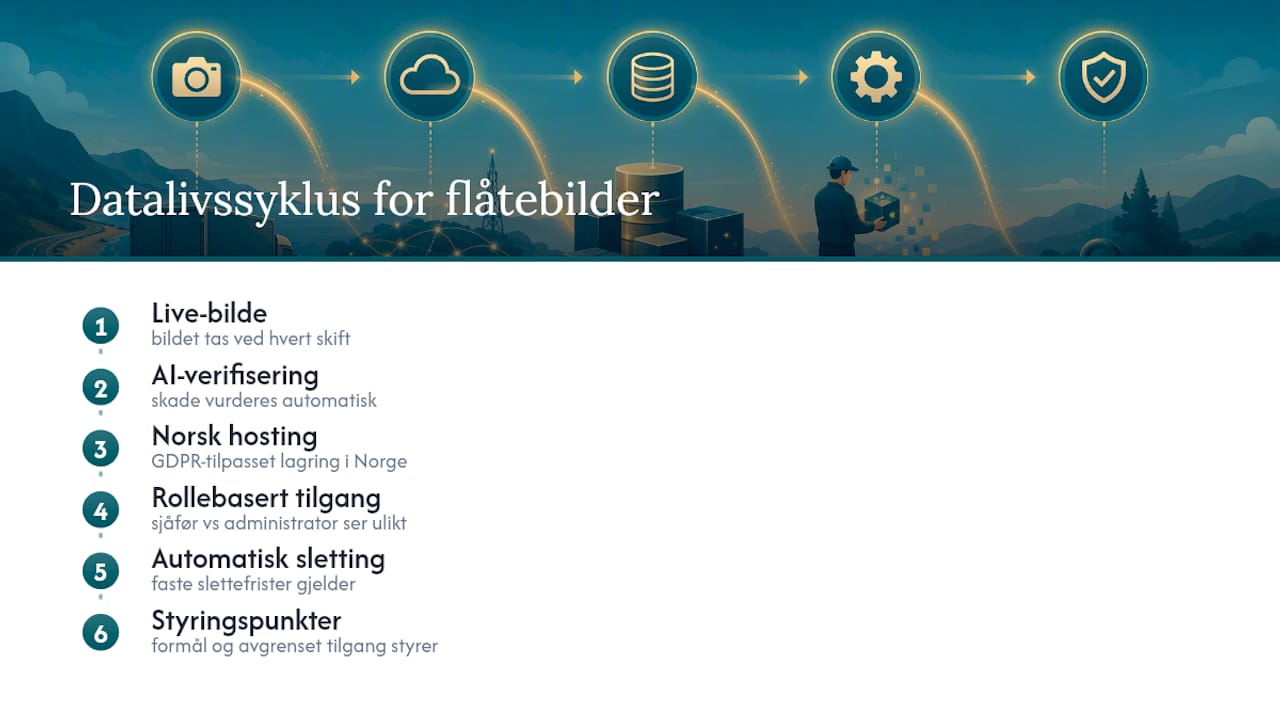
Fleetvakt dokumenterer kjøretøyskader ved hvert skift gjennom bilder som verifiseres av AI. Norsk hosting og GDPR-tilpasset lagring gjør at bildedata ikke forlater et kjent rettslig rammeverk, mens automatisk sletting av utdaterte bilder og rollebasert tilgang mellom sjåfør og administrator begrenser hvem som ser hva og hvor lenge. Det er nettopp denne kombinasjonen, tydelig formål, avgrenset tilgang og faste slettefrister, som gjør minimeringsprinsippet praktisk gjennomførbart i en driftssituasjon med mange kjøretøy.
Dataminimering er en løpende styringssak, ikke et engangsprosjekt
Mange behandler dataminimering som en boks å hukke av ved implementering. Det er feil tilnærming. Bildemengder, kameraoppløsning og lagringsvaner endrer seg kontinuerlig, og uten måleparametre og periodisk revisjon glir organisasjoner sakte tilbake mot å samle mer enn nødvendig.
Den reelle gevinsten ligger i mindre skade ved lekkasje og mer tillit fra dem bildene faktisk viser. Start ikke med et stort prosjekt. Start med å fjerne EXIF-data fra neste bilde du lagrer, og bygg videre fra der.
— Sejad
Fleetvakt som verktøy for GDPR-vennlig skadedokumentasjon
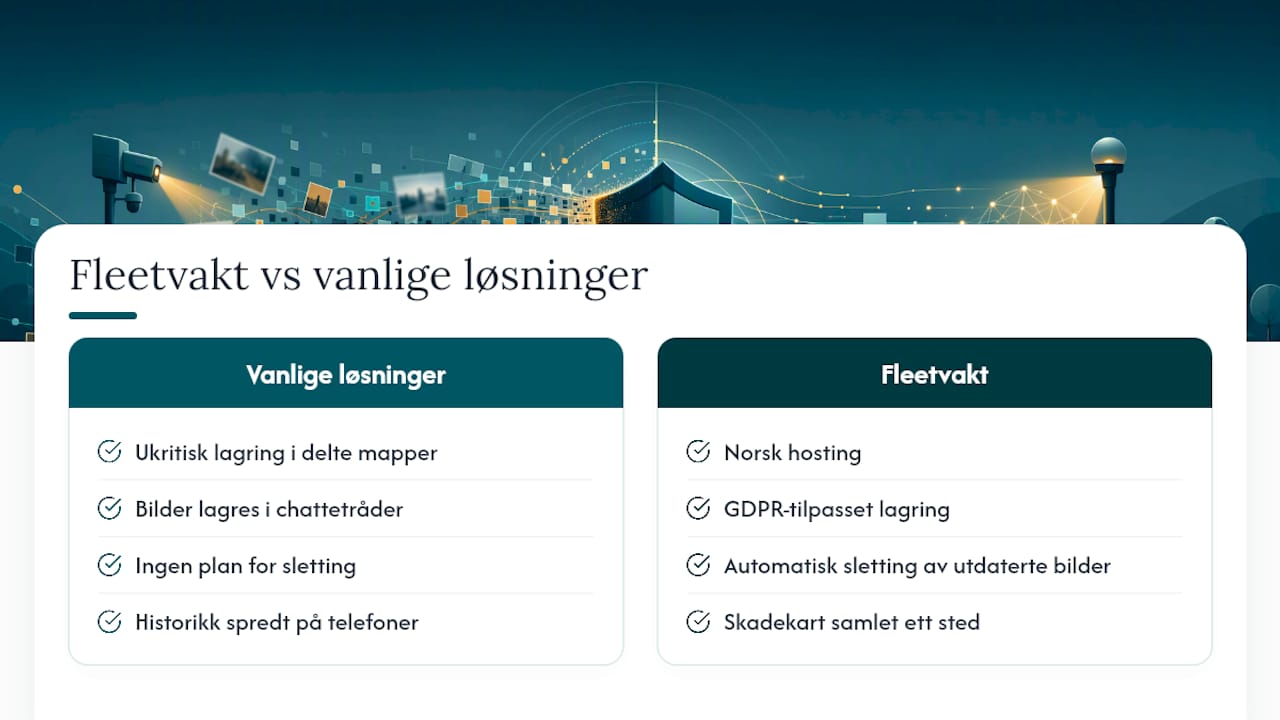
Mange løsninger for skadedokumentasjon lagrer bilder ukritisk i delte mapper eller chattetråder, uten noen plan for sletting. Fleetvakt er bygget rundt de samme prinsippene denne artikkelen beskriver: norsk hosting, GDPR-tilpasset lagring, automatisk sletting av utdaterte bilder og rollebasert tilgang mellom sjåfør og administrator.
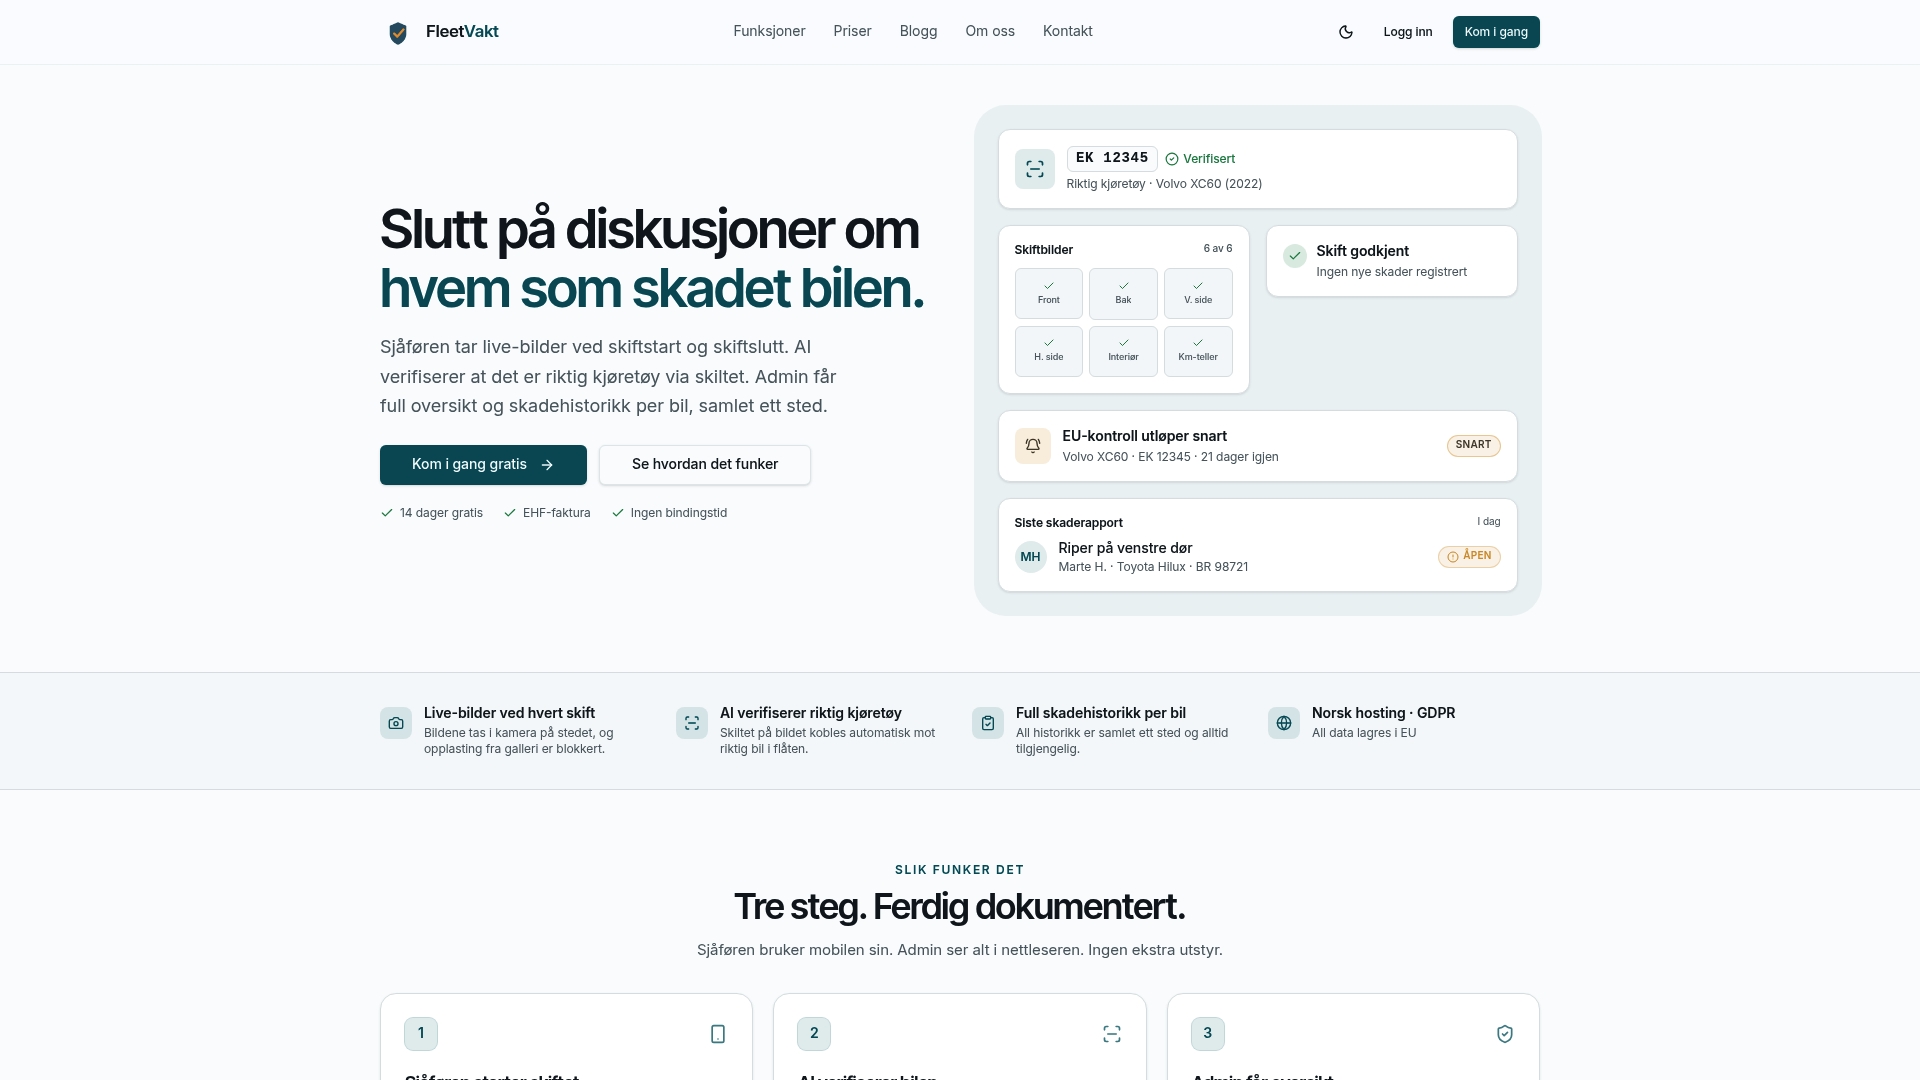
Skiltgjenkjenning verifiserer at riktig kjøretøy er fotografert, uten å kreve mer bildedata enn nødvendig, og skadekartet samler historikken på ett sted i stedet for spredt i meldinger og private telefoner. For en flåteansvarlig som allerede sliter med å holde oversikt over hvem som har tilgang til hvilke bilder, er dette en enklere vei til etterprøvbar minimering enn å bygge rutinene fra grunnen selv.
Vil du se hvordan dette fungerer i praksis for din flåte? Sjekk prisene og kom i gang med en prøveperiode på Fleetvakt.
This article is general information, not a substitute for advice from a qualified lawyer. Consult a qualified legal professional about your own circumstances before acting on anything here.
Kilder
- Prinsippet om dataminimering
- Er bilder personopplysning
- Datainsamling och dataminimering inom GDPR | RISMA
- Dataminimering & lagringsminimering i praktiken